脱壳神器 v2.0 Root版 - 安卓应用一键脱壳热修复逆向神器
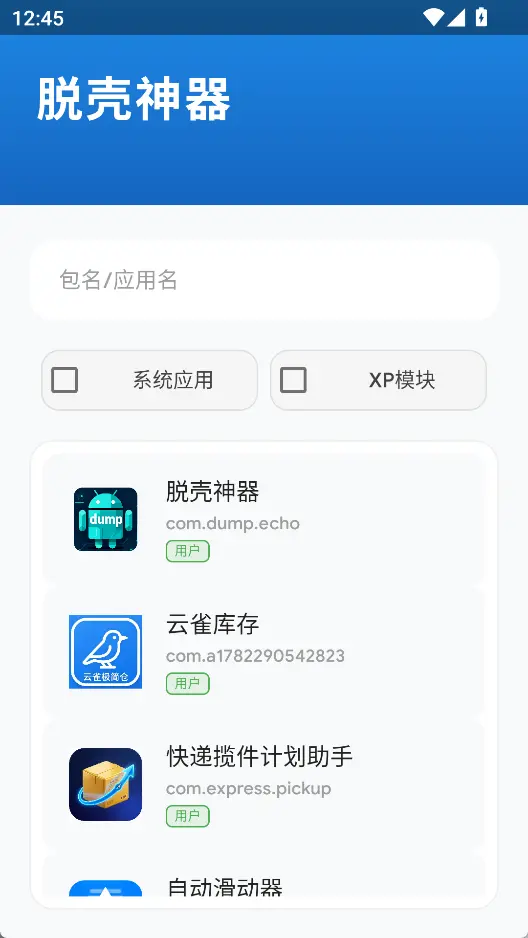
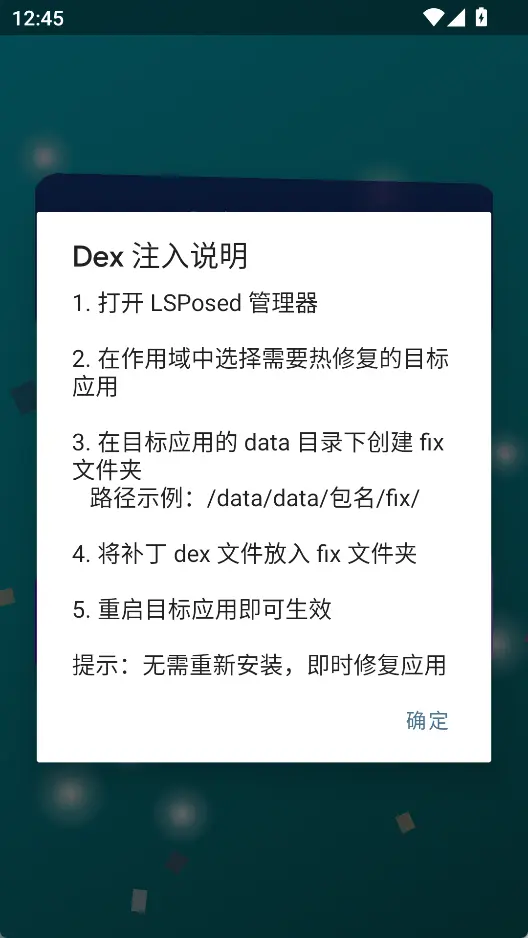
站长真机实测运行截图
真机亲测 · 安装运行正常
应用介绍
-
软件定位: 专为安卓逆向工程师与安全研究员打造的Root级脱壳工具
-
功能亮点: 它通过hook ART运行时的关键函数
-
功能亮点: 在应用运行时将其内存中加载的真实DEX文件完整dump到本地
-
功能亮点: 有效应对落地加载、内存加载、指令抽取等多种加固方案
脱壳神器DumpEcho v2.0 Root版安卓APK脱壳逆向工具,Root权限下dump加固应用原始DEX,支持360加固、爱加密、梆梆、腾讯乐固等主流壳,新增热修复指令回填解决nop问题,自动修复DexHeader,批量脱壳,适配真机Root、VMOS模拟器环境。
核心功能介绍
- 一键脱全壳,运行目标应用自动导出内存解密DEX,兼容多款主流APK加固方案。
- v2.0新增热修复指令回填,修复指令抽取产生nop,提升反编译工具可读性。
- 自动校验修复DexHeader魔数,输出文件可直接用jadx、Bytecode Viewer打开分析。
- 支持批量脱壳,脱壳完成自动复制文件路径到剪贴板;兼容Android4.0‑13,32/64位,真机、VMOS模拟器均可运行。
使用场景说明
Root环境下逆向分析加固安卓APK;dump被加固隐藏的原始DEX文件;解决指令抽取nop问题;批量对多款应用脱壳;VMOS、模拟器环境逆向调试。
软件优势分析
操作简单,无需编写Frida脚本,降低脱壳操作门槛;脱壳加指令热修复一体化,改善导出DEX质量;系统版本、设备架构兼容性强;批量脱壳加路径自动复制剪贴板,提升逆向工作效率。
软件缺点
必须拥有Root权限才能使用全部核心脱壳能力;遇到VMP虚拟化加固无法保证完整脱壳;部分加固版本依然会出现残留nop,需要搭配其他逆向工具二次处理;高版本安卓系统厂商Root检测会造成目标App闪退。
常见问题解答
Q1:必须Root才能用吗,有没有免Root版本?
A:需要Root权限,工具要hook底层libart.so读取运行时内存,无Root核心功能不可用;免Root可参考BlackDex这类虚拟化脱壳工具。
Q2:脱壳完成jadx打开依旧大量nop指令怎么处理?
A:属于第三代加固指令抽取现象,切换热修复深度脱壳模式;若效果有限,搭配Frida脚本、FART工具做二次处理。
Q3:能够支持哪些加固方案?
A:支持360加固、爱加密、梆梆、腾讯乐固、娜迦等;脱壳成功率受安卓版本、加固版本、是否开启VMP虚拟化影响。
Q4:脱壳的时候目标应用闪退?
A:核对应用CPU架构匹配;切换普通/深度脱壳模式;Magisk Hide隐藏Root规避应用检测;确认系统版本适配。
Q5:导出DEX文件存放在哪个目录?
A:默认路径/sdcard/Android/data/com.dump.echo/dump/,脱壳完毕路径自动复制剪贴板,文件管理器直接粘贴定位。
更新日志
v2.0 主要更新:
- 新增热修复模块,DexFile cookie回填抽取指令,减少nop问题。
- 重构脱壳内核,大幅提升Android10‑13以及64位设备兼容性。
- 新增普通脱壳、深度脱壳两套工作策略按需选择。
- 优化批量脱壳,自动复制DEX输出路径到剪贴板。
- 自动修复DexHeader魔数,适配jadx等反编译工具;修复多处崩溃,增强稳定性。
总结
脱壳神器DumpEcho v2.0是面向逆向爱好者的Root环境APK脱壳工具,兼顾脱壳dump与指令热修复,支持市面上主流加固类型,批量脱壳、路径剪贴板等功能提升工作效率。工具依赖Root权限,面对VMP虚拟化加固不能保证百分百完整导出,部分场景需要搭配其他逆向工具辅助,适合安卓逆向研究使用。
© 软件著作权归作者所有。本站所有软件均来源于网络,仅供学习使用,请支持正版。