IDA Pro 汉化版 - 交互式反汇编与静态代码分析神器【多架构反编译/符号还原/安全审计】
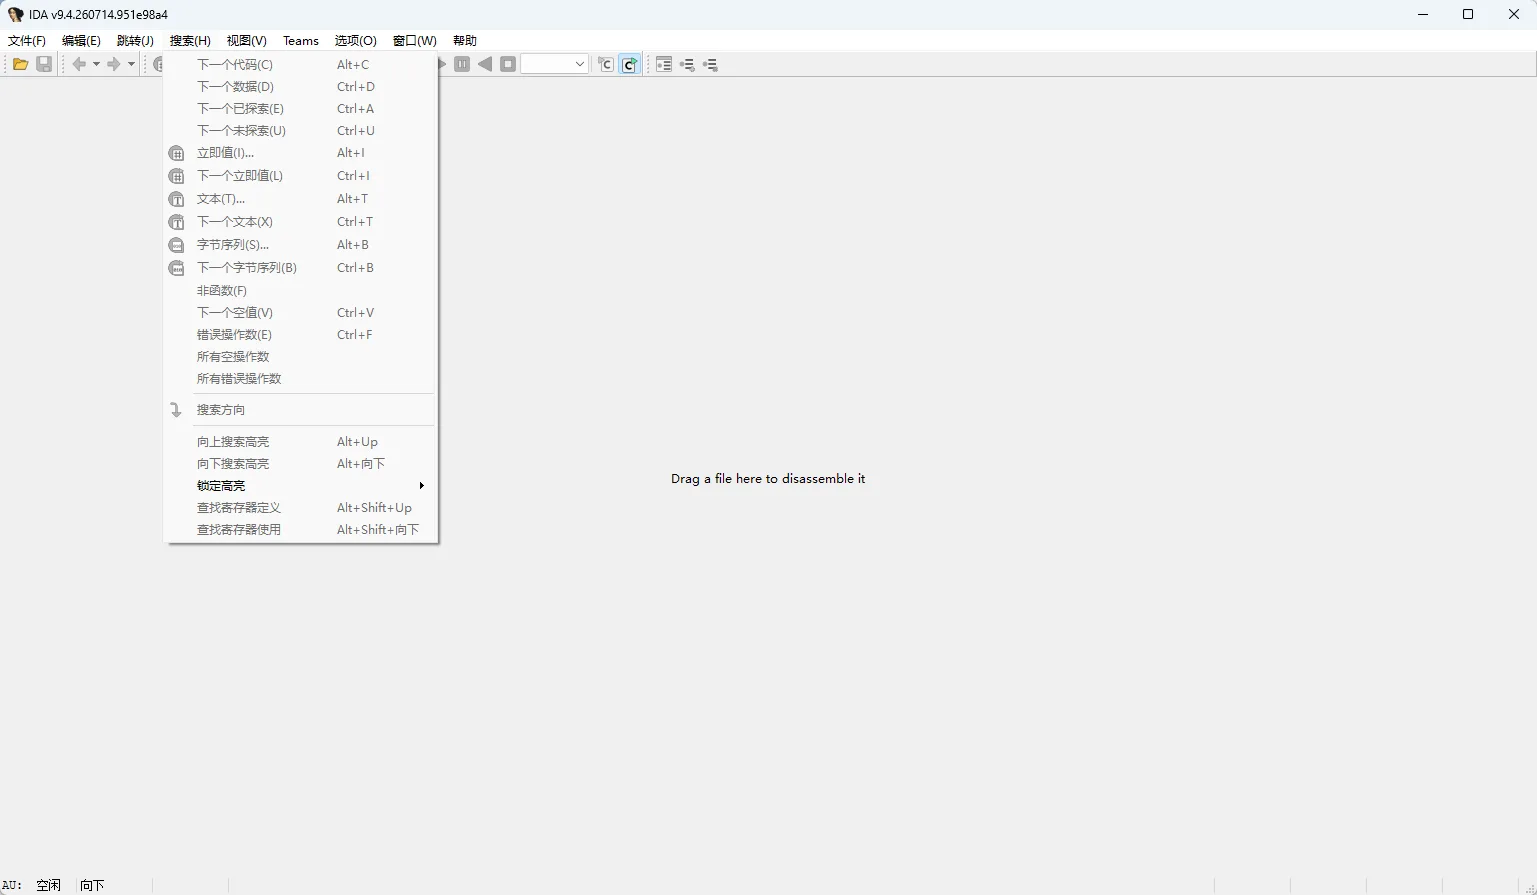
站长真机实测运行截图
真机亲测 · 安装运行正常
应用介绍
-
软件定位: 业界公认顶级强大的交互式反汇编与二进制静态代码分析研究平台
-
协议技术: 针对安全研究、固件逆向与恶意代码审计中底层汇编晦涩复杂、调用链路盘根错节的常见痛点
-
协议技术: 深度集成Hex-Rays多架构反编译引擎
-
协议技术: 支持C语言伪代码即时还原与交叉引用推演
Hex-Rays多架构反编译,高精度C语言伪代码还原与函数调用图谱,安全审计标杆。
核心功能介绍
革命性 Hex-Rays 多架构反编译器:一键将晦涩的 x86/x64/ARM/MIPS/RISC-V 机器码指令无缝逆向转译为高可读性的标准 C 语言伪代码
独创 FLIRT 快速库特征匹配技术:内置数千种标准编译器静态链接库指纹,秒级自动识别并命名标准运行时库函数与符号
交互式控制流图与交叉引用(Xrefs):图形化渲染函数调用图(Call Graph)与基本块分支跳转逻辑,精准追踪全局变量与函数引用的来龙去脉
全方位本地与远程协同调试器:深度集成对 Windows PE、Linux ELF、Android SO 等平台进程的本地或远程断点捕获与内存动态追踪
丰富的 IDA-Python 脚本自动化生态:开放完整的 Python 3 绑定接口与 IDC 脚本引擎,支持海量安全插件扩展与大规模样本自动化批处理
结构体与类型系统深度推演:支持一键导入 C/C++ 头文件、定义结构体虚表与联合体,自动化推导函数参数调用约定与局部变量类型
使用场景说明
现代软件安全防御与漏洞审计基石:深入探究无源码二进制程序的执行逻辑,排查缓冲区溢出、未初始化使用等高危内存安全缺陷
恶意代码取证与应急响应分析:在隔离沙箱环境中解剖勒索病毒、间谍木马等复杂样本的加密流程、C2 通信机制及持久化注入手段
汉化便携开箱即用:内置中文语言支持,解压后可直接独立运行,大幅降低国内逆向工程爱好者与安全研究员的学习上手门槛
软件优势分析
分析精度极高,针对深层混淆、多级间接跳转及特殊调用约定还原能力首屈一指
拥有全球最庞大、成熟的逆向插件生态与社区知识库支持
跨平台、跨架构适应能力极强,涵盖桌面端、移动端及物联网嵌入式固件
软件缺点
学习曲线较为陡峭,掌握完整逆向分析技能需要具备一定的汇编语言与计算机底层操作系统原理基础
常见问题解答
Q:IDA Pro 主要适用于哪些专业工作场景?
A:主要用于软件安全审计、二进制漏洞挖掘、恶意软件样本分析、嵌入式固件分析以及合规合法的闭源程序协议分析与故障排查。
Q:按 F5 生成的 C 语言伪代码可以直接拿去重新编译吗?
A:反编译生成的伪代码旨在辅助分析人员理解原程序的算法逻辑和控制流程,并非完全等同于原始高级源码,通常不能直接复制去无缝二次编译。
Q:软件如何切换为中文界面?
A:本版本已内置汉化语言支持,若需要确认或切换,可在软件主界面的 Options -> Language 设置中选择对应语言包。
Q:针对被代码混淆或加壳的程序该如何分析?
A:建议先结合动态调试器(或利用内存转储工具 Dump 掉外层壳)获取内存中解密展开的干净代码段,再将解密后的模块载入 IDA Pro 中进行深度的静态分析。
更新日志
IDA Professional v9.4 更新日志:
- 统一 64 位核心引擎架构,单文件无缝支持 32 位与 64 位二进制文件反汇编与反编译
- 升级 Hex-Rays 伪代码反编译器算法,增强对现代 C++ 模板展开、lambda 表达式及虚函数分发的推断能力
- 引入基于 libclang 的增强型类型解析器,大幅提升大型 C/C++ 头文件及结构体导入速度与兼容性
- 升级 Qt 6 现代化用户界面框架,改善高分屏高 DPI 缩放渲染与多显示器拖拽停靠体验
- 增强 IDA-Python 3.11/3.12 绑定接口,扩展微码(Microcode)与动态调试 API 函数集
总结
全球顶级的二进制交互式反汇编与静态逆向分析神器,支持 Hex-Rays 多架构 C 伪代码还原
© 软件著作权归作者所有。本站所有软件均来源于网络,仅供学习使用,请支持正版。