Process Monitor(微软系统进程行为监控与故障排查神器) v4.11 汉化绿色版
Process Monitor(简称 Procmon)是微软官方 Sysinternals 工具包中顶级的 Windows 系统与进程行为实时监视分析工具。它集成了 Filemon(文件监视)和 Regmon(注册表监视)的强大底层能力,通过内核驱动级捕获高精度的文件 I/O 读写、注册表访问、进程与线程生命周期、DLL 加载以及网络套接字通讯行为。配合强大的非破坏性多维度过滤器与调用栈符号追踪,是软件逆向分析、排查程序闪退报错、解除文件锁死占用及系统深度调试的必备利器。
官方原版纯净
绿色免安装便携版
站长真机亲测
无弹窗无捆绑
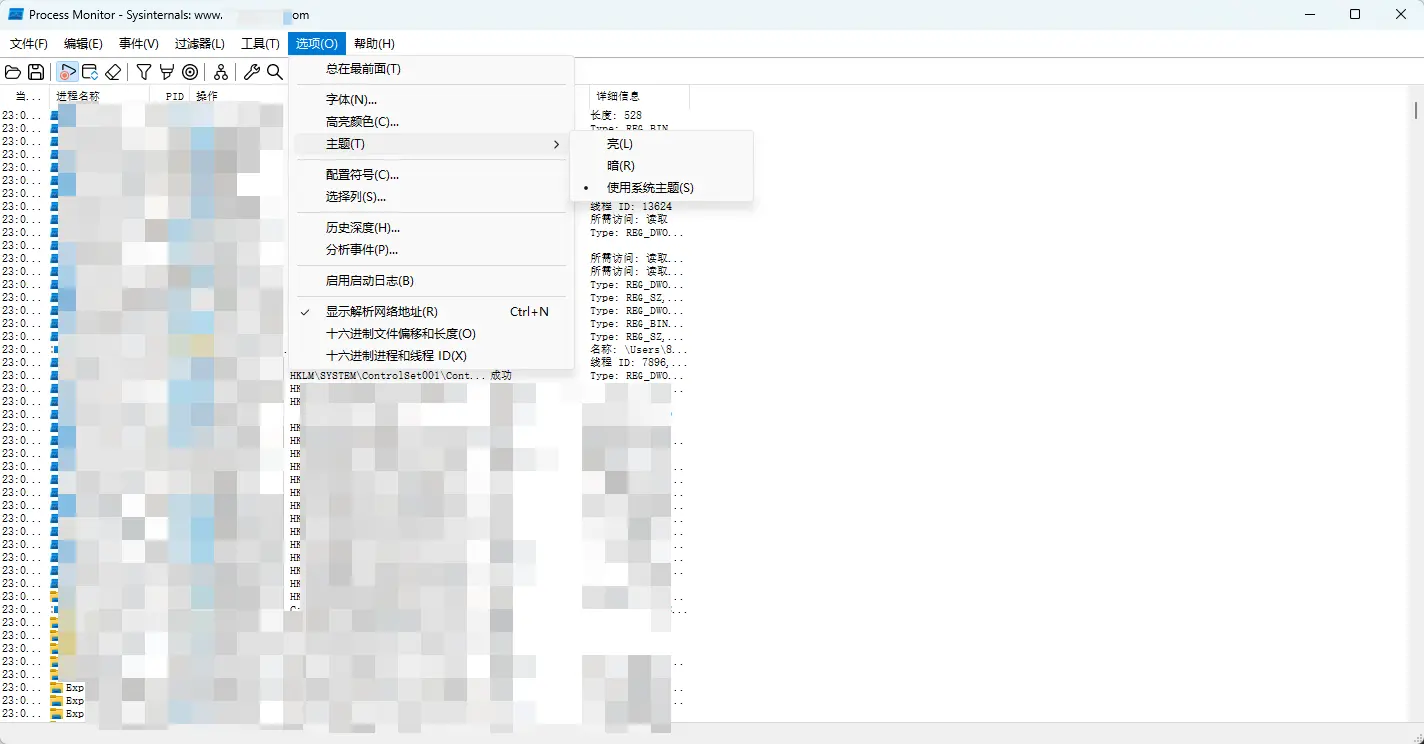
站长真机实测运行截图
真机亲测 · 安装运行正常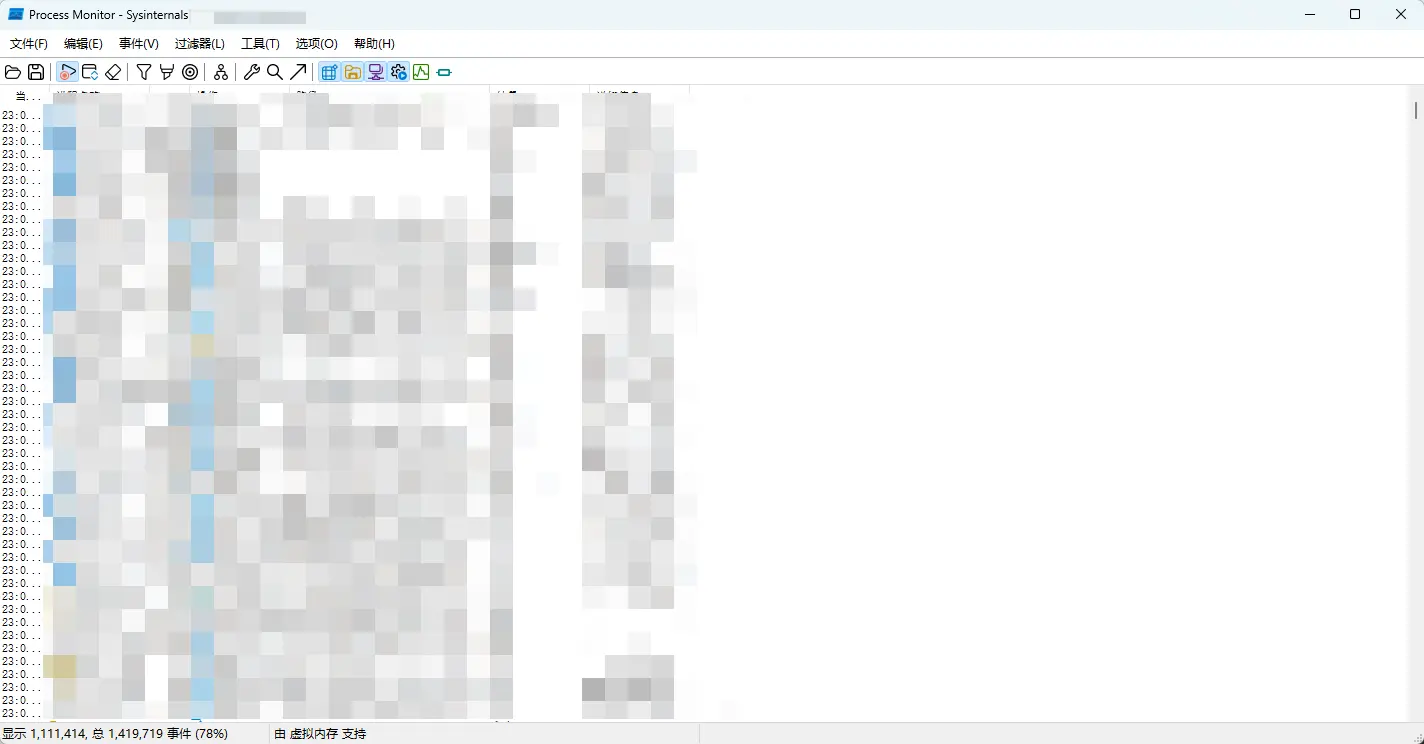
应用介绍
微软官方内核级进程与系统行为监控神器,秒级排查软件报错、文件被占与注册表异常。
核心功能介绍
- 内核驱动级精准捕获(纳秒级时间戳)
- 进程/线程/文件/注册表/网络全维度追踪
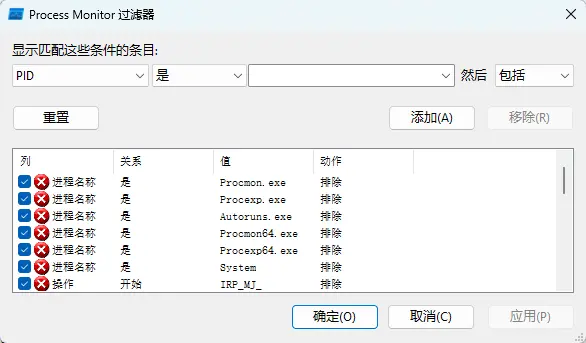
- 强大且不丢失数据的非破坏性过滤器
- PDB 调试符号支持与代码级调用栈回溯
- 进程树拓扑图与彩色高亮规则支持
- 日志导出支持 PML、CSV、XML 等多种格式
使用场景说明
- 微软内核驱动级捕获:基于底层驱动拦截,时间戳精准至纳秒级,全面监控文件读写、注册表改动与网络通讯。
- 强大非破坏性多维过滤:支持按进程名、PID、操作类型、文件路径、执行结果等任意规则精准筛选且不丢历史数据。
- 深度调用栈与符号解析:捕获每个事件完整的调用栈轨迹,支持加载 PDB 调试符号精准定位问题函数。
- 进程树可视化与全格式导出:树状图直观还原进程派生关系,支持日志导出为 PML、CSV、XML 便于留存分析。
软件优势分析
- 微软官方出品,驱动拥有权威数字签名,稳定无蓝屏风险,系统开销极低
- 纯绿色单文件/便携解压即用,支持 32/64 位 Windows 全架构
- 功能极其强悍,堪称 Windows 平台行为分析与故障排查的“显微镜”
软件缺点
短时间内捕获的事件数据量极其庞大,长时间抓包需提前配置好过滤规则以防内存占用过高
常见问题解答
- 刚打开软件就产生数十万条事件,如何只监控目标程序?
- 点击工具栏漏斗图标(Filter),添加过滤规则:【Process Name】 is 【目标程序.exe】 then 【Include】,点击 Add 并 Apply 即可仅显示目标进程的活动。
- 如何排查“文件被占用无法删除或移动”?
- 使用快捷键 Ctrl+F 搜索该文件的绝对路径或文件名,找到显示【CreateFile】或【SUCCESS】的事件条目,其对应的 Process Name 即为占用该文件的后台进程。
- 抓取到的日志如何保存并分享给他人分析?
- 点击菜单栏【File】 -> 【Save】,选择保存格式为【PML】(Process Monitor 原生日志格式,保留完整事件与调用栈)并指定路径保存即可。
v4.11 更新:
- 优化 Windows 11 最新 24H2 系统版本下的驱动捕获兼容性
- 提升高吞吐量事件流下的 UI 渲染与非破坏性筛选响应性能
- 完善对长路径文件与特殊 Unicode 字符注册表项的解析展示
- 修复某些多线程极端并发场景下符号解析可能偶发的崩溃问题
更新日志
v4.11 更新:
- 优化 Windows 11 最新 24H2 系统版本下的驱动捕获兼容性
- 提升高吞吐量事件流下的 UI 渲染与非破坏性筛选响应性能
- 完善对长路径文件与特殊 Unicode 字符注册表项的解析展示
- 修复某些多线程极端并发场景下符号解析可能偶发的崩溃问题
总结
Process Monitor 是微软 Sysinternals 出品的系统进程与行为实时监视工具,支持文件读写、注册表访问、网络通讯与调用栈追踪,是系统排错与逆向分析的利器。
© 软件著作权归作者所有。本站所有软件均来源于网络,仅供学习使用,请支持正版。
免责与版权声明
侵权/违规投诉通道
本站提供的一切软件、教程和内容信息仅限用于学习和研究目的;不得将上述内容用于商业或者非法用途,否则,一切后果请用户自负。本站信息来自网络收集整理,版权争议与本站无关。您必须在下载后的24个小时之内,从您的电脑或手机中彻底删除上述内容。如果您喜欢该程序和内容,请支持正版。我们高度重视版权问题,如有侵权请点击上方【侵权/违规投诉通道】或邮件联系 xcya8@qq.com,我们将在核实后24小时内严格删除下架处理!